Miembros y Roles
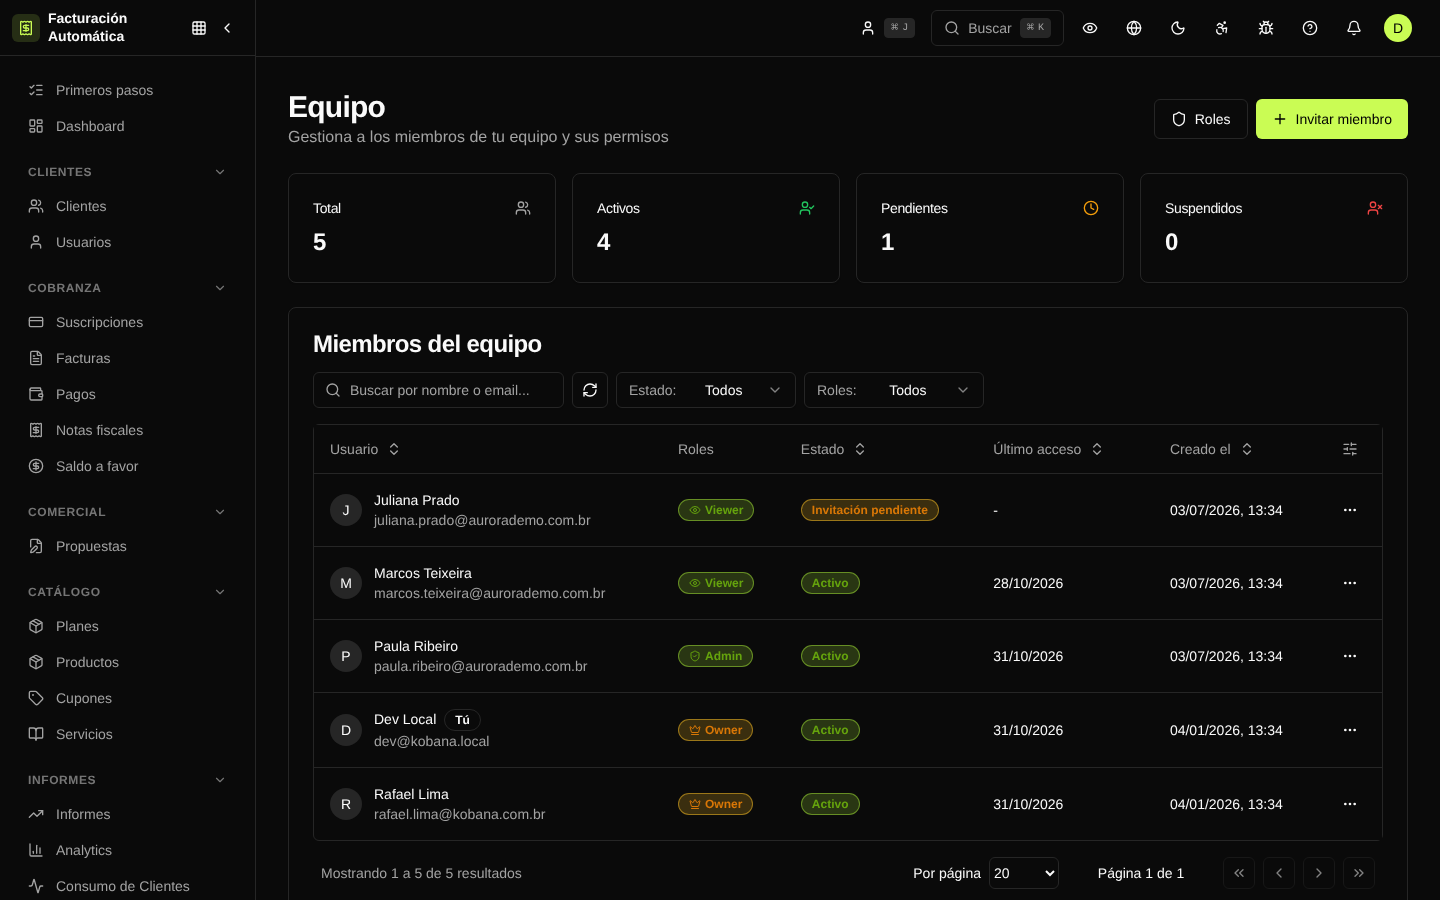
La página de miembros (/dashboard/members) lista a todas las personas con acceso al dashboard de la organización. Cada miembro tiene un e-mail vinculado a la autenticación Kobana y uno o más roles que definen lo que puede ver y modificar.
Invitar a un miembro
- Haz clic en Invitar miembro e informa el e-mail.
- Selecciona uno o más roles (ej.:
admin,fiscal,financeiro,read_only). - El usuario recibe un enlace de aceptación por e-mail.
- Después de aceptar, el miembro aparece con status
activey puede entrar por SSO.
Status del miembro
- invited — invitación enviada, esperando aceptación.
- active — acceso habilitado.
- suspended — acceso bloqueado temporalmente, sin eliminar el historial.
- removed — miembro eliminado (mantiene la auditoría de las acciones anteriores).
Roles
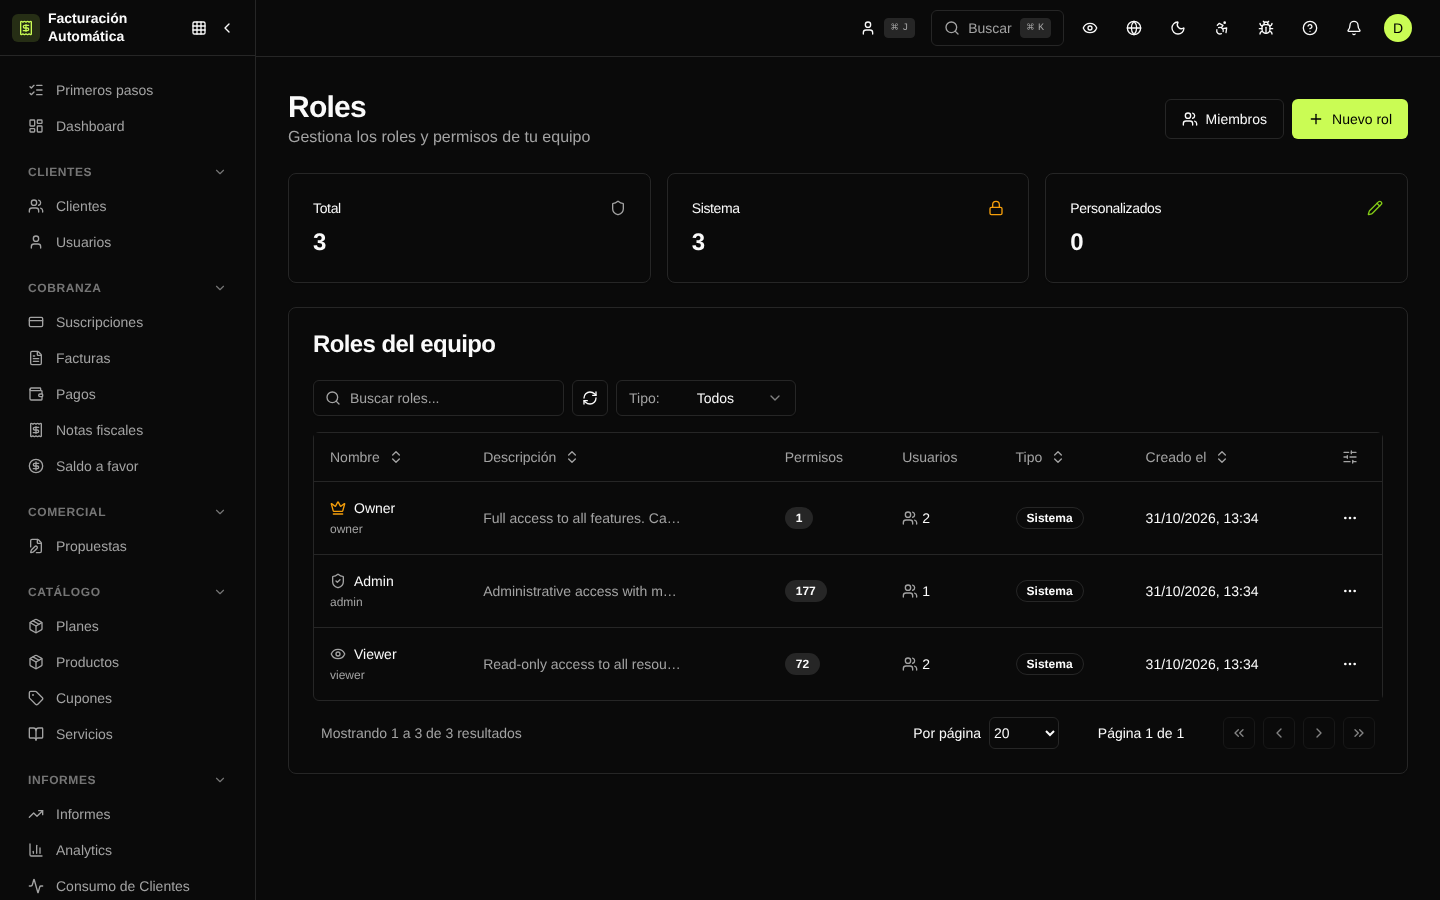
Los roles se gestionan en /dashboard/members/roles. Cada rol es un conjunto de permisos granulares — por ejemplo, "puede emitir NF-e", "puede reembolsar un pago", "puede cambiar el plan". La organización puede crear roles personalizados además de los roles predeterminados.
Roles predeterminados
| Rol | Acceso típico |
|---|---|
| Owner | Acceso total, incluida la facturación de la plataforma |
| Admin | Configuraciones, miembros, facturas, planes, NF-e |
| Financiero | Facturas, pagos, créditos, dunning, exportaciones |
| Fiscal | NF-e, reglas tributarias, períodos fiscales, certificados |
| Comercial | Clientes, planes, suscripciones, propuestas |
| Read-only | Visualización de todas las áreas, sin acciones |
Permisos personalizados
Al crear un rol nuevo, es posible activar o desactivar permisos individualmente por recurso (clientes, suscripciones, facturas, NF-e, reglas fiscales, gateways, webhooks, etc.). Cada permiso puede ser de lectura, creación, edición o eliminación.
Auditoría
Toda modificación en miembros y roles queda registrada en Auditoría: quién invitó, quién aceptó, quién modificó un rol, IP y User-Agent.
Capturas de pantalla
Lista de miembros
Gestión de roles